【网站源码】USDT充值攻击脚本/充值漏洞攻击/node全源/USDT充值攻击脚本源码
脚本原理
│
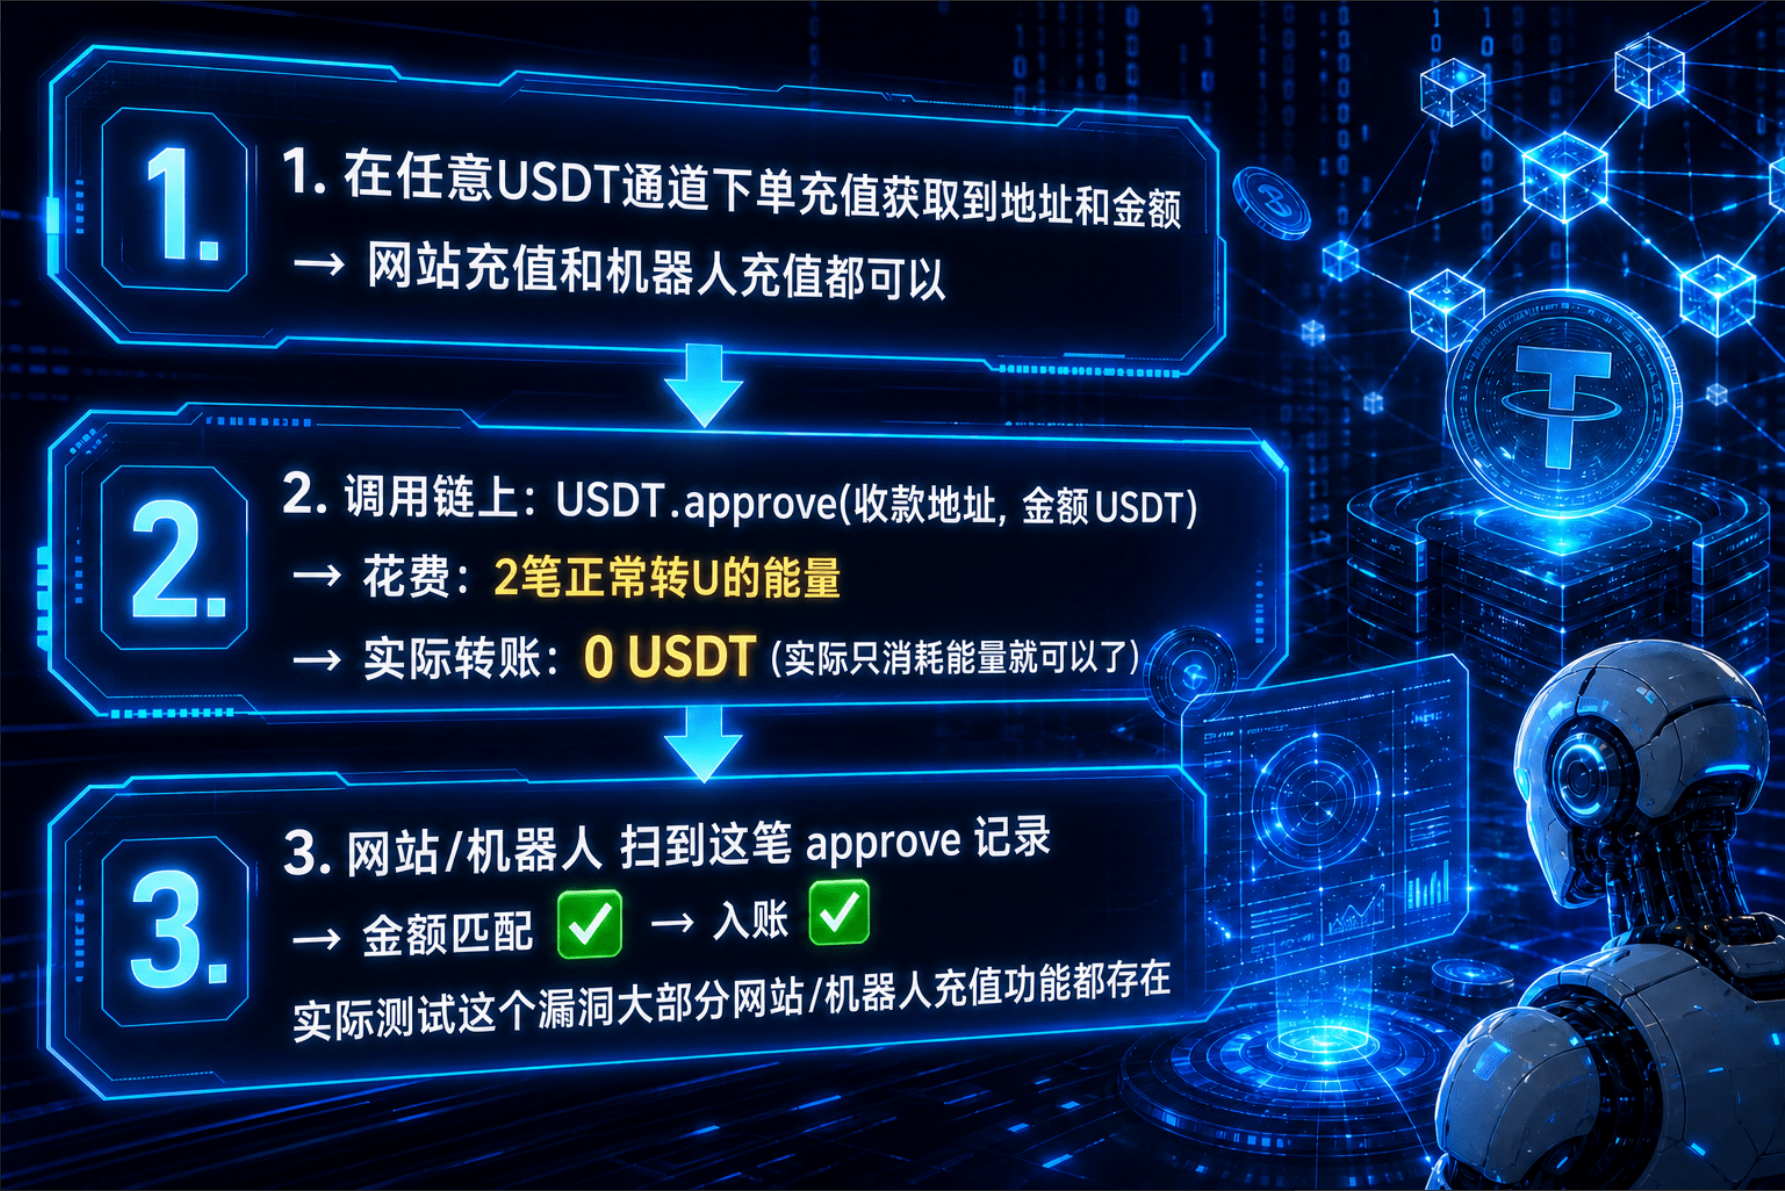
├─ 1. 在任意USDT通道下单充值获取到地址和金额
│ → 网站充值和机器人充值都可以
│
├─ 2. 调用链上:USDT.approve(收款地址, 金额 USDT)
│ → 花费:2笔正常转U的能量
│ → 实际转账:0 USDT (实际只消耗能量就可以了)
│
└─ 3. 网站/机器人 扫到这笔 approve 记录
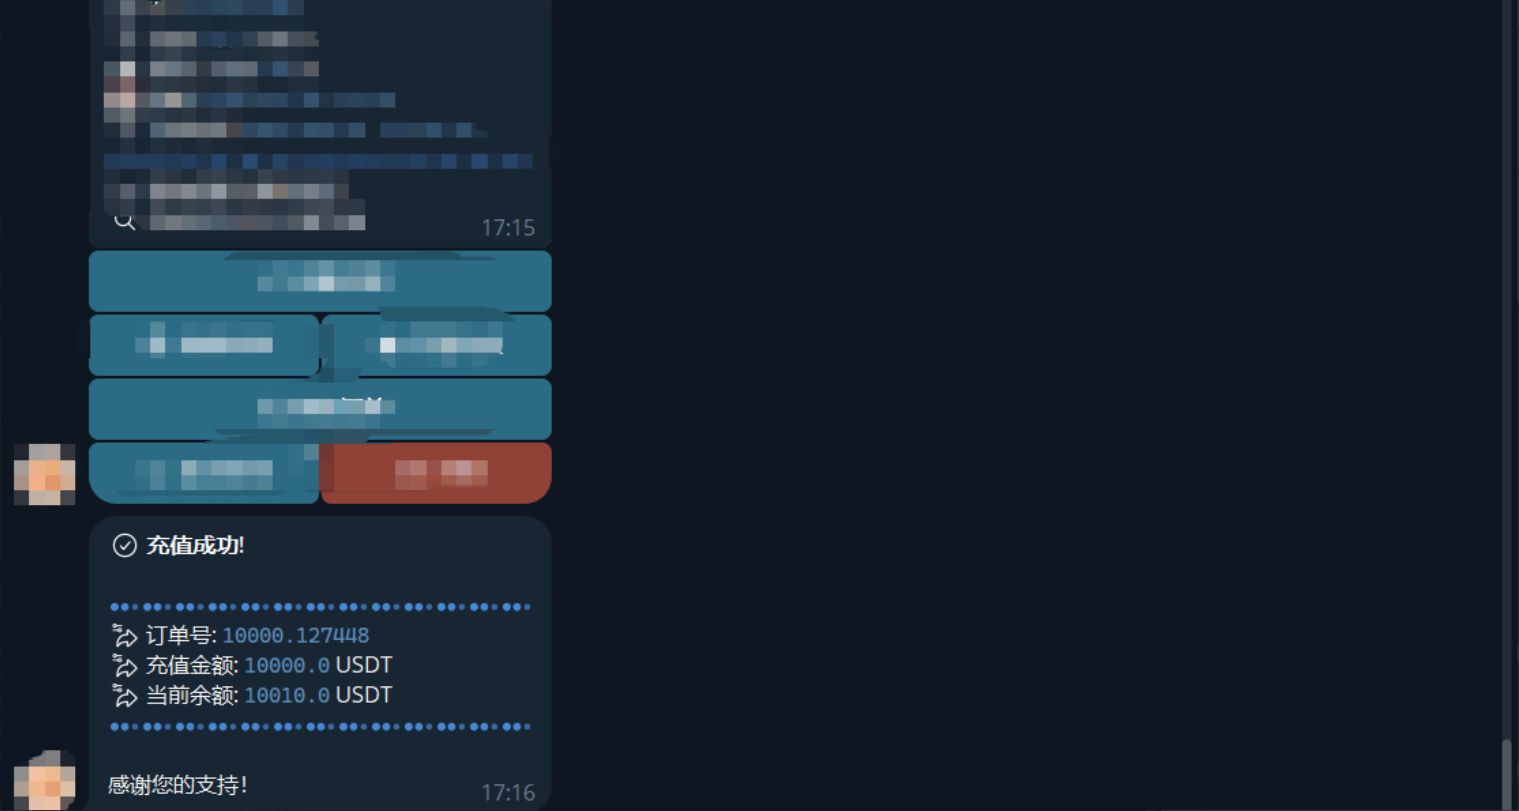
→ 金额匹配 ✅ → 入账 ✅
实际测试这个漏洞大部分网站/机器人充值功能都存在
老友源码网【官网:https://www.laoyouym.com】海外盘口搭建🔥交易所搭建🎉海外商城搭建❤️盘口搭建节点搭建🌈微盘搭建【TG客服:@srong7823】【TG社群:https://t.me/srong7823】专业,用心,真诚 ,敬业的本质在业内一直遥遥领先最低的价格、最好的服务、最稳定的系统,期待您的到来
声明:本站所有文章,如无特殊说明或标注,均为本站原创发布。任何个人或组织,在未征得本站同意时,禁止复制、盗用、采集、发布本站内容到任何网站、书籍等各类媒体平台。如若本站内容侵犯了原著者的合法权益,可联系我们进行处理。
